A segurança do SQL Server é fundamental para proteger dados críticos e garantir a continuidade do negócio. Por outro lado, um servidor mal configurado pode tornar-se uma vulnerabilidade significativa. De facto, expõe a sua organização a riscos como acessos não autorizados, perda de dados e fugas de informação confidencial.
🔒 Quer auditar o seu SQL Server?
Fazemos uma avaliação de segurança do seu ambiente e identificamos vulnerabilidades — sem compromisso.
Neste artigo, vamos explorar as principais práticas recomendadas. Estas medidas vão ajudar a manter o seu SQL Server seguro e protegido contra ameaças através de políticas de controlo rigorosas.
Controlo de acessos e privilégios mínimos no servidor
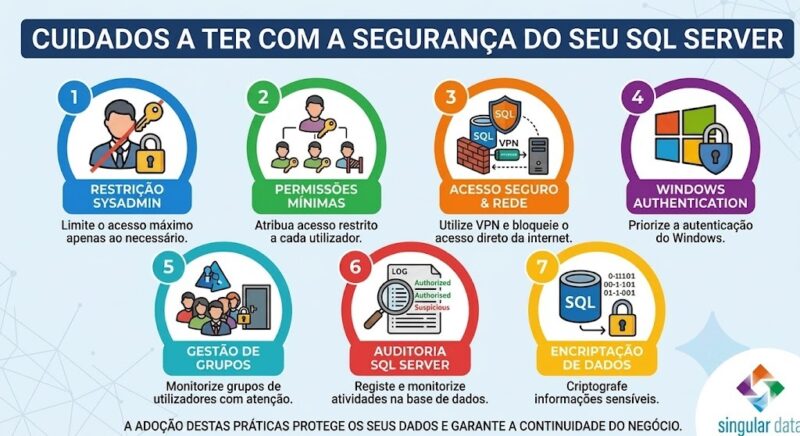
Atribuir permissões apenas para as funções estritamente necessárias é uma prática essencial que minimiza o risco de erros operacionais e de fuga de informação sensível. Muitas software houses exigem permissões de *sysadmin* para que as suas aplicações funcionem corretamente. No entanto, em ambientes partilhados, é essencial questionar essa necessidade e restringir a permissão apenas ao estritamente indispensável.
Garantir que cada utilizador acede somente aos dados e recursos indispensáveis às suas funções reduz significativamente a superfície de ataque e protege a base de dados contra acessos indevidos por falhas de segurança externa.
Localização de rede e diretivas de autenticação
O SQL Server é o cérebro das suas aplicações e contém dados críticos, como informações pessoais e financeiras. Por isso, o acesso não deve ser permitido diretamente pela internet — a firewall deve bloquear todo o tráfego externo. O acesso deve ser feito exclusivamente através de uma VPN segura e, idealmente, gerido por um jump server (servidor intermédio) e nunca diretamente pelas aplicações, desativando acessos via RDP ou SSMS expostos.
Adicionalmente, o Windows Authentication é a opção mais segura por se integrar com as políticas do sistema e do Active Directory. Se for necessário usar SQL Authentication, force palavras-passe complexas com pelo menos 12 caracteres e ative as diretivas CHECK_POLICY e CHECK_EXPIRATION. Lembre-se também de monitorizar os grupos de utilizadores do Windows, garantindo que a gestão de privilégios elevados no AD é efetuada de forma restrita.
Estratégias de encriptação e auditoria ativa
Se a sua base de dados contém informações confidenciais — como dados pessoais, bancários ou de cartões de crédito — a proteção em repouso e em trânsito é obrigatória. Atualmente, existem duas abordagens principais no ecossistema do SQL Server:
Complementarmente, certifique-se de que utiliza certificados SSL para encriptar as ligações de rede e implemente uma camada ativa de auditoria com o SQL Audit. Esta ferramenta permite rastrear acessos, acompanhar desvios de comportamento e mitigar riscos antes que ocorram incidentes.
Windows Authentication
Always Encrypted
SQL Audit
Network Isolation
Em suma, a segurança do seu SQL Server não pode ser negligenciada. Ao implementar estas boas práticas, reduz significativamente o risco de acessos não autorizados e garante a proteção total dos dados sensíveis da sua organização. Proteger a infraestrutura de dados é salvaguardar a continuidade e a fiabilidade de toda a operação informática do negócio.
Precisa de ajuda para proteger o seu SQL Server?
A Singular Data está pronta para apoiar com soluções personalizadas, adaptadas à realidade do seu negócio. Avaliamos o seu ambiente e propomos as medidas certas.