Nas médias empresas, o acesso às databases é indispensável no dia a dia. A equipa de support precisa de validar um erro, a equipa de dev precisa de testar novas features em ambiente de Staging, e os analistas precisam de gerar relatórios de consumo. O problema surge quando esse acesso expõe sensitive data (como NIFs, cartões de crédito, e-mails ou salários) a utilizadores que não precisam dessa informação para cumprir a sua função.
📘 O Impasse da Segurança vs. Operação
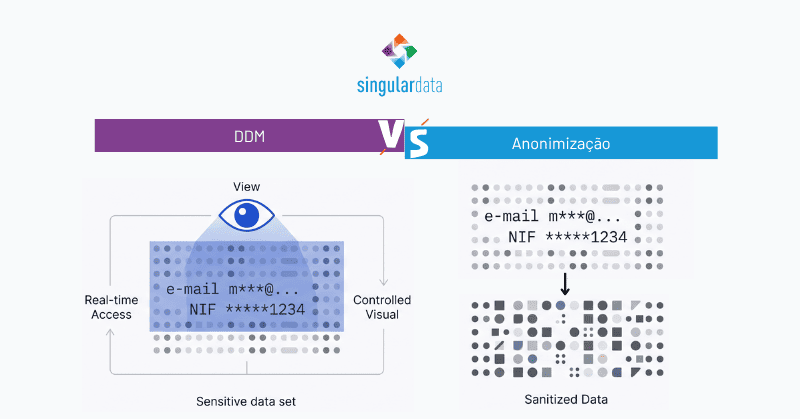
Restringir o acesso por completo paralisa a operação. Dar acesso total viola o RGPD. A resposta técnica passa por duas abordagens complementares: Dynamic Data Masking (DDM) e Anonymization.
1. Quando Usar Cada Abordagem?
Embora ambas as técnicas sirvam para proteger a privacidade, a sua aplicação técnica e o propósito operacional diferem substancialmente:
Enquanto o DDM protege o acesso em tempo real sobre os dados reais em produção, a Anonimização cria cópias higienizadas para proteger ambientes não de produção. Ambas devem coexistir na arquitetura de dados.
2. DDM vs. Transparent Data Encryption (TDE)
A encriptação ao nível do disco (Transparent Data Encryption – TDE) protege os ficheiros da database e backups em caso de roubo físico do servidor ou do disco. Contudo, assim que o servidor arranca e um utilizador autenticado faz uma query, a encriptação do disco deixa de proteger essa visualização.
O Dynamic Data Masking (DDM) atua precisamente na camada seguinte: garante que, mesmo dentro do sistema, cada utilizador apenas visualiza os campos estritamente necessários à sua tarefa.
| Departamento | Necessidade Operacional | Risco de Privacidade | Solução Aplicada |
|---|---|---|---|
| Suporte Técnico | Confirmar a conta do cliente para resolver um problema. | Visualização de dados bancários ou NIF na íntegra. | Mascaramento Dinâmico (DDM) em produção. |
| Desenvolvimento de Software | Testar novas versões do software com volume real de dados. | Fuga de dados reais a partir de servidores de teste. | Anonimização na extração de dados para Staging. |
| Business Intelligence (BI) | Analisar padrões de vendas e faturação. | Acesso desnecessário à identidade dos clientes. | Pseudonimização (identificadores anónimos). |
3. Recomendações para Implementação
Aplicar o DDM no Database Engine: O mascaramento deve ser configurado diretamente no engine da database (PostgreSQL, SQL Server, Oracle) e não apenas no front-end ou código do software. Isto garante que, mesmo que alguém aceda via SQL client ou BI tool, o mascaramento continua ativo.
Automatizar a Sanitization no Pipeline de CI/CD: A criação de databases de testes para os developers deve incluir um script automático de anonimização no pipeline antes de os dados saírem de production.
Anonimização
TDE
PostgreSQL / SQL Server / Oracle
CI/CD Pipelines
Data Governance
Uma arquitetura de dados moderna exige o equilíbrio certo entre segurança de informação e agilidade operacional. A implementação combinada de DDM e anonimização garante que a sua empresa cumpre rigorosamente o RGPD sem colocar travões ao crescimento e eficiência da equipa.
Precisa de proteger dados sensíveis no seu software sem bloquear a equipa?
A equipa de engenharia da Singular Data ajuda a sua empresa a configurar regras de mascaramento e data governance à medida.