Sabe onde estão os seus dados sensíveis? Data Discovery and Classification no SQL Server
Imagine que o vosso auditor de segurança ou o vosso DPO entra pela porta e pergunta: “Onde é que guardamos dados pessoais dos clientes?” A maioria das organizações demora dias, ou semanas, a responder com confiança. A boa notícia é que o SQL Server tem uma resposta nativa para esta pergunta, e ela chama-se Data Discovery and Classification.
Série: Segurança SQL Server – Artigo 1 de 3
Esta série cobre os pilares fundamentais da segurança em SQL Server: Data Discovery & Classification, Transparent Data Encryption e Controlo de Acessos e Row-Level Security.
O problema que todos têm mas poucos admitem
Os dados crescem sem controlo. Tabelas criadas há dez anos, bases de dados de projetos que nunca foram desativadas, migrações que ficaram a meio. Num ambiente típico de SQL Server OnPremises, é normal encontrar dezenas, ou até centenas, de bases de dados distribuídas por vários servidores. Saber exatamente onde estão colunas com NIF, número de cartão, morada ou qualquer outro dado classificado como sensível é, na prática, impossível de fazer manualmente de forma consistente.
Este problema não é apenas operacional. Com o RGPD, a ISO 27001 e frameworks como o NIST, as organizações são obrigadas a demonstrar que conhecem os seus dados: onde estão, quem pode aceder, e como estão protegidos. Não saber responder a isso não é uma lacuna técnica: é um risco de negócio.
O que é a Data Discovery and Classification?
Disponível desde o SQL Server 2012 (e mais completa a partir do SQL Server 2019 e no Azure SQL), a funcionalidade permite quatro coisas fundamentais:
Identifica automaticamente colunas com dados sensíveis com base em padrões de nomenclatura — email, nif, credit_card são apanhados automaticamente.
Atribui rótulos de sensibilidade e categorias de informação a cada coluna identificada. A classificação é revista e validada pela equipa.
Integra com as políticas de auditoria do SQL Server para registar quem acede a dados classificados como confidenciais.
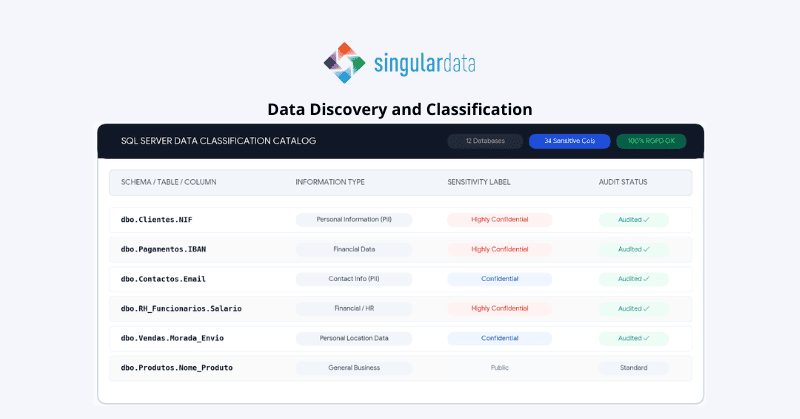
Gera um mapa estruturado de todas as colunas classificadas, pronto para auditorias, reuniões com o DPO e relatórios de conformidade.
Como funciona na prática (OnPremises)
No SQL Server Management Studio (SSMS), o processo começa com um clique direito na base de dados e a opção Tasks > Classify Data. A ferramenta devolve sugestões automáticas com dois atributos por coluna:
Information Type
A categoria da informação: Financial, Personal, Credentials, Health, entre outras.
Sensitivity Label
O nível de sensibilidade: Public, General, Confidential, Highly Confidential.
Depois de configuradas, as classificações ficam armazenadas nos metadados da base de dados, visíveis através da vista de sistema sys.sensitivity_classifications:
-- Mapa completo dos dados classificados
SELECT
    SCHEMA_NAME(t.schema_id) AS schema_name,
    t.name AS table_name,
    c.name AS column_name,
    sc.label,
    sc.information_type
FROM sys.sensitivity_classifications sc
JOIN sys.columns c ON sc.major_id = c.object_id AND sc.minor_id = c.column_id
JOIN sys.tables t ON c.object_id = t.object_id
ORDER BY schema_name, table_name, column_name;
Esta query, corrida contra todas as bases de dados de um servidor, devolve o inventário que devia existir mas normalmente não existe.
A diferença no Azure SQL e Microsoft Purview
Num ambiente On-Premises, a classificação é aplicada base de dados por base de dados; ou seja, funciona, mas é fragmentada. No Azure, e especialmente com o Microsoft Purview, o jogo muda:
Scanning automatizado
Múltiplas fontes: SQL Server OnPrem, Azure SQL, Synapse, data lakes. Tudo num único rastreio.
Catálogo unificado
Linhagem de dados (data lineage): não só onde o dado existe, mas de onde veio e para onde vai.
Políticas centralizadas
Controlo de acesso a dados “Highly Confidential” de forma transversal a toda a organização.
Relatórios de conformidade
Prontos para auditoria, exportáveis para o Microsoft Defender for Cloud. Sem consolidação manual.
O que os decisores devem exigir
“Temos um inventário atualizado dos dados sensíveis?”
A resposta deve ser concreta. Não “sim, sabemos mais ou menos”, mas um relatório com tabelas, colunas, bases de dados e respetivos níveis de classificação.
“Auditamos o acesso a esses dados?”
A classificação sem auditoria é incompleta. Deve existir um mecanismo que registe quando alguém acede a colunas confidenciais, e quem foi.
“Estamos a cobrir OnPremises e Cloud de forma integrada?”
Muitas organizações classificam os dados no Azure e esquecem os servidores no datacenter. O risco não desaparece porque está On-Premises, e muitas vezes, é ainda maior.
A relação com auditoria e conformidade
A classificação de dados não existe no vácuo. No SQL Server, pode ser combinada com SQL Server Audit para registar o acesso a colunas sensíveis. No Azure SQL, esta integração é automática através do Microsoft Defender for SQL: gerando alertas quando dados sensíveis são acedidos de forma anómala ou exportados em volume.
A combinação classificação + auditoria + alerta é exatamente o tipo de evidência que os auditores de RGPD e ISO 27001 procuram.
Por onde começar
Se ainda não têm classificação implementada, o caminho mais pragmático tem cinco passos:
Inventariar as bases de dados existentes: quantas, em que servidores, OnPremises e Cloud.
Correr a descoberta automática no SSMS ou via scripts T-SQL em cada base de dados.
Validar as sugestões com o DPO ou responsável de compliance.
Configurar auditoria sobre colunas classificadas como Confidential ou Highly Confidential.
Rever e atualizar periodicamente: os dados mudam, as bases de dados crescem.
Data Classification
Microsoft Purview
RGPD
SQL Server
Conclusão
Conhecer os seus dados é uma condição base para qualquer estratégia de segurança e conformidade. A Data Discovery and Classification do SQL Server é uma ferramenta acessível, nativa, e que devolve visibilidade imediata sobre algo que muitas organizações assumem saber mas raramente conseguem demonstrar.
Sabe onde estão os seus dados sensíveis?
Na Singular Data ajudamos organizações a implementar classificação, auditoria e integração com Microsoft Purview em ambientes SQL Server OnPremises e Azure.